硬體錢包電路板微距特寫,呈現晶片、焊點與細密訊號線路

Ledger 真品也能偷走助記詞:出廠後晶片植入,台灣買家必查通路風險

真品驗證通過,助記詞仍可能被偷 Ledger 硬體錢包即使通過真品驗證,也可能在設定時把助記詞傳給竊賊。依 Ledger 官方說明 ,攻擊者買下真品、拆開加裝自製元件,再放回經銷通路賣出。被攻擊的是裝置離開原廠控制後的流通環節,並非 Ledger 晶片、作業系統或伺服器遭破解。台灣不在停售名單內,但跨境購物不會替買家隔絕這種風險。 從買家失竊到跨市場停售 10 月 9 日,多名買家回報資產被盜,Ledger 要求東南亞經銷商 CryptoBilis 暫停銷售與出貨,事件公開;10 月 10 日,Ledger 確認一名受影響用戶的裝置含有未經授權的硬體植入物。10 月 13 日,停售與下架要求擴及印尼、新加坡、泰國、菲律賓、越南、馬來西亞及香港的經銷商與分銷商。同日,德國 MediaMarkt/Saturn 因一名當地客戶通報植入物而停止販售 Ledger,該案未傳出資金損失。事件進展可對照 CoinDesk 調查報導 與 Unchained 通路報導 。 10 月 15 日,Ledger 正式回應 將事件定調為高度組織化犯罪集團歷時數月、投入數百萬美元的攻擊。10 月 16 日,CoinDesk 引述 Chainalysis ,一名以假徵才「任務型詐騙」獲利的人,把不法所得放進三個 Ledger 錢包,也在 10 月 9 日被盜走 60 BTC、約 490 萬美元,三個地址各被清空約 164 萬美元。這是特定個案的鏈上分析,不能直接當成整起事件的總損失。 間諜元件如何「看螢幕」 依 CoinDesk 整理 Ledger Donjon 的拆解結果 ,植入物藏在機殼內、螢幕下方原本放緩衝墊的位置。元件內的微控制器接上傳送畫面資料的 SPI 匯流排;可以把 SPI 理解為裝置內部傳遞顯示訊號的線路。當設定流程逐一顯示 24 字助記詞,它就辨識、解碼畫面資料,把詞句蒐集起來。這裡的「看」是讀取螢幕訊號,不需要鏡頭拍照。 ...
October 19, 2026 · 2 分鐘 · 277 字 · Crypto GOD
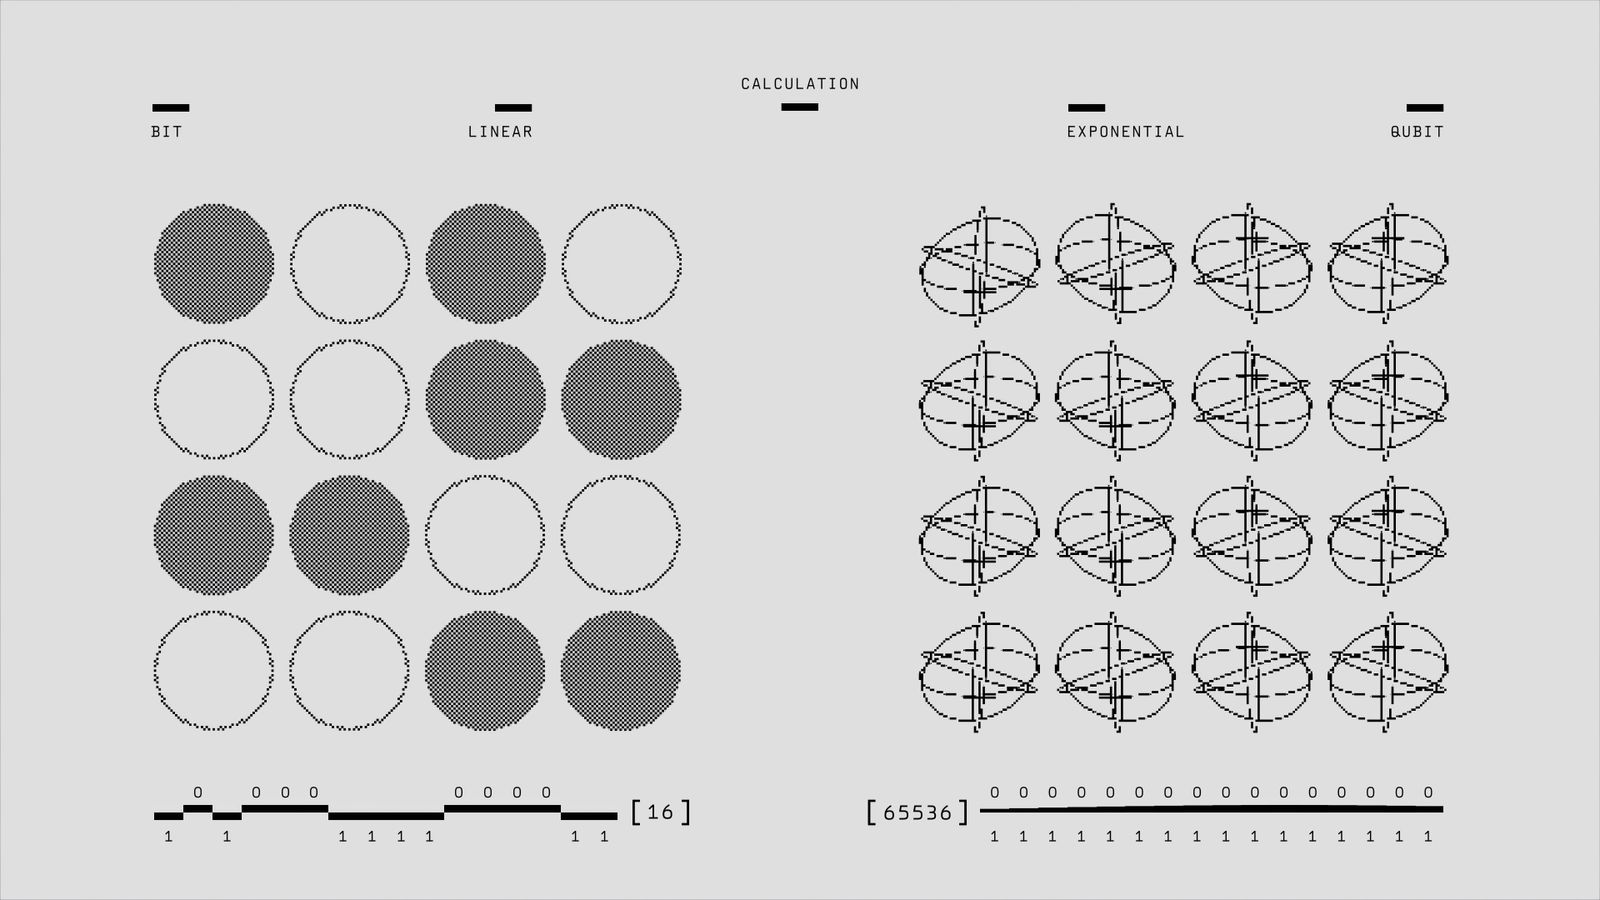
量子運算與比特幣資安議題示意封面照片

量子聯盟估 640 萬枚 BTC 公鑰曝光:距離真正威脅多遠?台灣自託管檢查指南

前言:公鑰曝光是風險條件,不是失竊通知 看到「數百萬枚比特幣公鑰已曝光」,很容易以為私鑰外洩,甚至有人正在搬走資產。這兩件事差得很遠。公鑰本來就是驗證簽章所需的資訊;問題在於,未來若出現足夠強大的容錯量子電腦,今天安全的公私鑰關係可能被破解。 依 CoinDesk 2026 年 10 月 16 日報導 ,九家加密公司在前一天宣布成立量子聯盟(Quantum Alliance)。聯盟估計約 640 萬枚 BTC 的公鑰已曝光,其中約 110 萬枚 被認為與中本聰有關。同一報導也明確記載聯盟的界線:目前沒有任何現存量子電腦,能透過這種方式竊取這些比特幣。 所以,這篇文章要回答的是資產如何盤點、升級如何準備,以及治理要付出什麼代價。對台灣持有者而言,最實際的起點是辨認自己的地址與金鑰使用方式,並防範借用「抗量子」名義的詐騙。量子新聞不能直接推導出買進、賣出或更換幣種的結論。 量子聯盟是什麼?640 萬枚又代表什麼? 依上述 CoinDesk 在 2026 年 10 月 16 日的報導,聯盟的工作方向是建立共同安全測試與遷移指引,涵蓋比特幣、以太坊等網路。報導點名資安公司 Hacken、Cardano 創辦人 Charles Hoskinson 的 Midnight Foundation、抗量子 Layer 1 公鏈 Quantus,以及 Postquant Labs。 KuCoin 2026 年 10 月 16 日轉述 BlockBeats 的快訊 同樣說明共有九家業者,但本次可讀版本只逐一列出上述四家,因此本文不把未出現在該版本的名字寫成已由這則快訊確認的完整名單。 聯盟能做的是讓業者使用較一致的測試條件,解釋什麼叫「抗量子」、如何驗證,以及跨系統遷移需要哪些配套。它不是比特幣的管理機關,也沒有自行凍結鏈上資產或替全網啟用升級的權力。一份標準發布後,仍要有人實作、審查、測試與採用。 數量也必須照來源解讀。CoinDesk 與 KuCoin 在 2026 年 10 月 16 日記載的聯盟口徑是「約 640 萬枚、約占供應量 30.2%」。這是來源並列的估算,本文不把兩者視為可直接驗算的精確比例,也不擅自替來源補上供應量分母。中本聰約 110 萬枚的歸屬同樣是估計,不能當成經本人確認的帳戶清單。 ...

October 17, 2026 · 3 分鐘 · 556 字 · Crypto GOD

Coldcard 冷錢包翻車!種子碼漏洞被盜 $8,900 萬,CZ 呼籲分散錢包

硬體冷錢包 = 絕對安全?這個禮拜,這個信仰被狠狠打臉了。 Galaxy Research 發現,Coldcard 某特定版本生成的種子碼(seed phrase)有致命漏洞——攻擊者不需要碰到你的設備,就能在離線狀態下算出一樣的金鑰。 截至 8 月 2 日,超過 4,500 個地址遭殃,損失逼近 8,900 萬美元。這個數字還在持續上升——因為攻擊者還在掃。 連幣安創辦人 CZ 都在 X 上發文:「硬體錢包一樣可能有 bug,把資產分散到多個錢包。」 到底出了什麼事? 簡單說:Coldcard 在生成種子碼時,隨機數不夠隨機。 一般硬體錢包的種子碼是 128 或 256 位元的隨機數——2²⁵⁶ 種可能,理論上暴力破解要算到宇宙毀滅都算不完。 但 Coldcard 這次出包的版本(Mk4 特定韌體版本),隨機數的「範圍」被限縮了。Galaxy Research 研究員在逆向工程後發現,實際可生成的種子碼組合遠低於理論值——大概只有幾百萬種可能,而不是天文數字。 攻擊者只要用同一台 Coldcard 設備的韌體逆向工程,就能重現所有可能的種子碼組合——然後一筆一筆掃區塊鏈,看到有餘額就轉走。 完全不需要碰到你的設備。完全不需要知道你的 PIN 碼。 而且攻擊者很聰明,總共分成三波掃蕩: 第一波(主攻擊):掃大額地址(>$100K),一次掃走大部分資金 第二波(收割):擴大到中等金額($10K-$100K) 第三波(清場):連小額都不放過,幾百塊也轉 根據鏈上數據,攻擊者的主要錢包地址已經被標記,但資金正在經過混幣器(mixer)清洗——追回機率極低。 不是 Coldcard 的專利——硬體錢包的系統性風險 這次 Coldcard 出包,但不是只有 Coldcard 可能有問題。 回顧歷史: 年份 錢包 漏洞 影響 2023 Ledger 供應鏈攻擊,惡意程式碼注入 Ledger Connect Kit 多個 DeFi 前端被挾持,損失 ~$600K 2023 Trezor 物理側信道攻擊,可提取私鑰(需物理接觸) 已修復,但證明硬體並非鐵壁 2024 Ledger Recover 服務爭議——私鑰可分片備份到雲端 用戶信任危機,雖然技術上安全 2026 Coldcard 隨機數生成漏洞,無需物理接觸即可算出私鑰 4,500+ 地址,$89M 損失 一句話:硬體不是電腦,韌體是人寫的。人會犯錯。 ...

August 2, 2026 · 2 分鐘 · 232 字 · Crypto GOD

⚠️ 本內容僅供參考,不構成投資建議。加密貨幣市場波動極大,價格可能劇烈波動或歸零。過去績效不代表未來表現。請自行研究(DYOR)。
🐕 支持 Crypto GOD · DOGE 打賞:DJeZ4QwF6Cwid2YGjXm3huRfSafiYVpxiN