自託管錢包安全主題,提醒使用者核對交易地址與冷錢包來源。

Electrum 加速交易漏洞與冷錢包外洩事件:台灣用戶的更新、購買與核對指南

2026 年 10 月,Electrum 官方修補了一個高風險漏洞:惡意伺服器可以吞掉你剛送出的比特幣交易,換成一筆付款給攻擊者的假交易,然後安靜等你按下「加速」。至少一名使用者就在提高手續費的那一刻,把幣簽給了對方。官方安全公告 本週比特幣在約八萬美元附近震盪,這是行情背景,並非本文發稿當下的即時成交價。CoinDesk 比特幣報價頁 聯準會利率決策預定於台北時間 10 月 29 日凌晨 02:00 公布,記者會為 02:30;時間由美東行程換算。聯準會官方行事曆 價格在跳、交易又卡住,加速就成了直覺反應 價格跳動、準備轉帳進交易所,偏偏錢包顯示交易遲遲未確認,這時「加速」很容易變成直覺反應。Electrum 最新揭露的漏洞,利用的正是這個操作習慣:使用者以為只是補手續費,實際卻替被換掉的交易重新簽名。 截至本月,自託管的風險可以從幾條事件線看懂:Electrum 的交易驗證漏洞、Keystone 的客戶資料外洩,以及 Trezor 物流資料外洩與 Ledger 經銷通路改機所凸顯的供應鏈問題。時間線必須分清楚:Trezor 事件較早發生,不能全部描述成本月才遭入侵;個資外洩,也不能直接寫成錢包私鑰已被偷走。 Electrum 漏洞如何把加速變成錯誤付款 Electrum 官方於 2026 年 10 月 24 日發布安全公告,將 GHSA-6jp4-8v48-cc5v 列為高風險;受影響版本為低於 4.8.3,修補版本為 4.8.3。官方安全公告 版本紀錄則把這次安全更新標記為 10 月 23 日,這與隔日公開公告的日期不同。官方版本紀錄 Electrum 是輕錢包,不在使用者電腦上完整驗證所有區塊鏈資料。尚未被區塊收錄、留在記憶池(mempool)的交易資訊,依既有設計仰賴連線中的主伺服器回報。Electrum 官方 FAQ 先藏住原始交易,再等待使用者重新簽名 攻擊流程可拆成四步。首先,使用者正常送出原始交易;接著,惡意伺服器扣住它,回報花費同一筆資金、卻改成攻擊者收款地址的偽造交易。這筆偽造交易原本的簽章無效,不能直接當作有效付款。官方攻擊流程說明 第三步,錢包介面把偽造交易顯示成未確認,原始交易反而不見了。最後,使用者啟用「以較高手續費替換交易」(Replace-by-Fee,簡稱 RBF),錢包便可能替錯誤內容重新簽署,讓攻擊者取得有效付款。危險發生在再次授權的那一刻,並不是伺服器憑空破解了私鑰。官方安全公告 官方收到兩份使用者通報,至少一名使用者已因提高手續費而損失資金;其中一個案例的偽造交易手續費為零,容易讓人想替它加速。CoinDesk 報導 已知資料未公布被盜金額與涉案伺服器,不應自行推算損失規模。 更容易被忽略的是,攻擊地址刻意讓末四碼與真正收款地址相同。CoinDesk 報導 因此,只掃過地址尾端就按確認,恰好會落入這次攻擊設計好的盲點。 更新之後,完整地址仍然要看 先暫停替可疑交易加速,從自己輸入的官方網址取得更新;查核時官方下載頁列出的版本為 Electrum-4.8.3。官方下載頁 下載後依官網說明驗證軟體簽章,不要改用陌生訊息、廣告或假客服提供的安裝檔。 ...
October 28, 2026 · 2 分鐘 · 223 字 · Crypto GOD
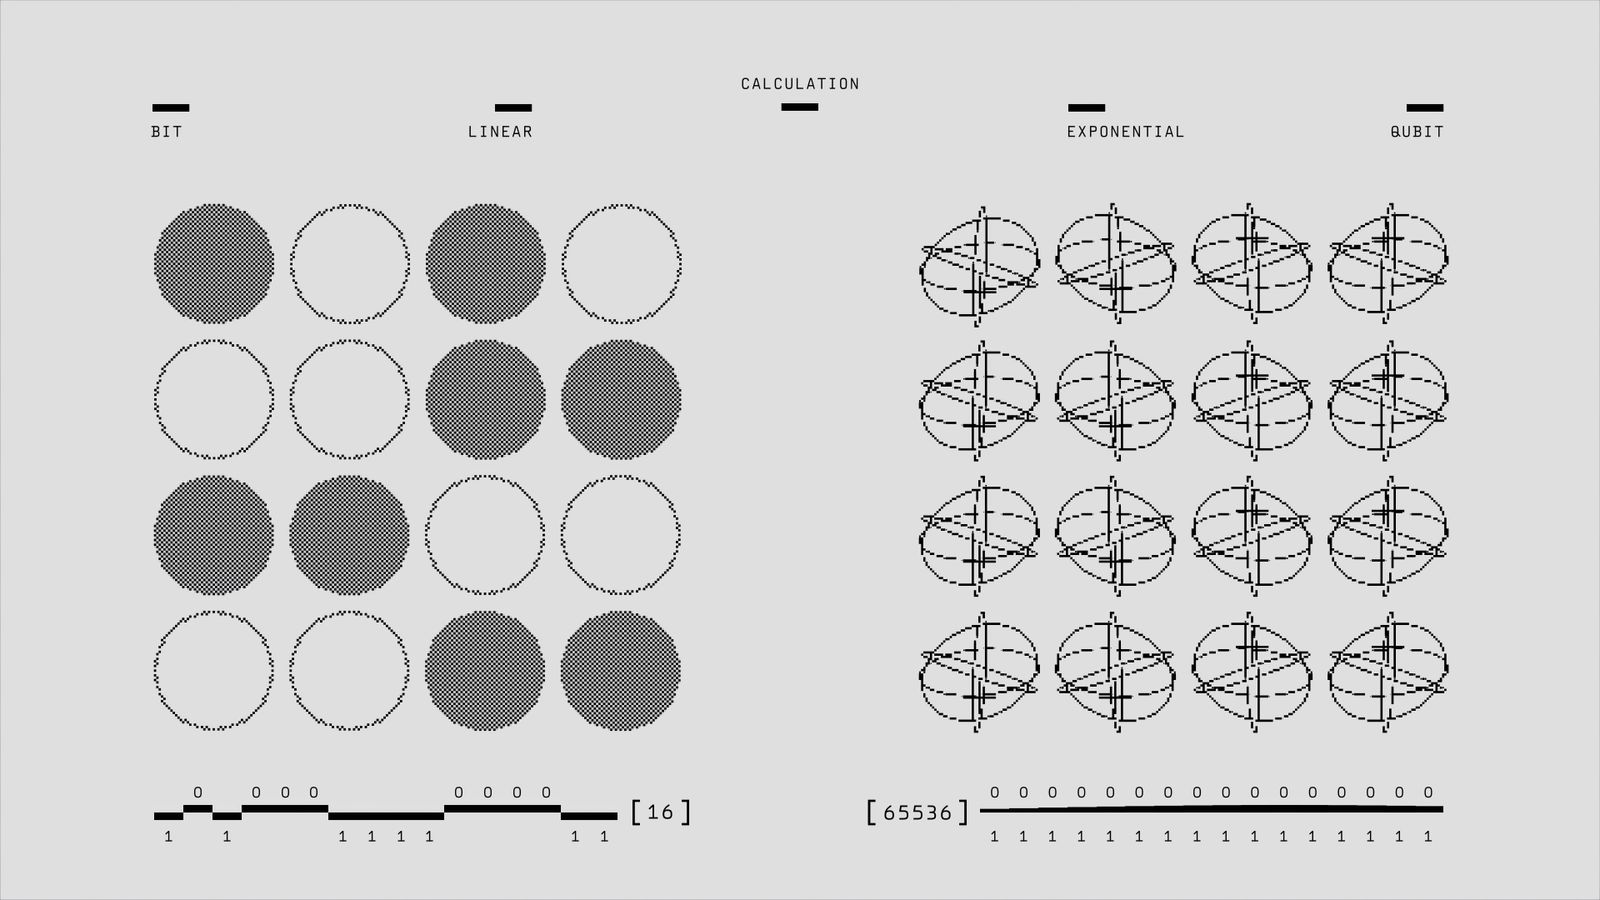
量子運算與比特幣資安議題示意封面照片

量子聯盟估 640 萬枚 BTC 公鑰曝光:距離真正威脅多遠?台灣自託管檢查指南

前言:公鑰曝光是風險條件,不是失竊通知 看到「數百萬枚比特幣公鑰已曝光」,很容易以為私鑰外洩,甚至有人正在搬走資產。這兩件事差得很遠。公鑰本來就是驗證簽章所需的資訊;問題在於,未來若出現足夠強大的容錯量子電腦,今天安全的公私鑰關係可能被破解。 依 CoinDesk 2026 年 10 月 16 日報導 ,九家加密公司在前一天宣布成立量子聯盟(Quantum Alliance)。聯盟估計約 640 萬枚 BTC 的公鑰已曝光,其中約 110 萬枚 被認為與中本聰有關。同一報導也明確記載聯盟的界線:目前沒有任何現存量子電腦,能透過這種方式竊取這些比特幣。 所以,這篇文章要回答的是資產如何盤點、升級如何準備,以及治理要付出什麼代價。對台灣持有者而言,最實際的起點是辨認自己的地址與金鑰使用方式,並防範借用「抗量子」名義的詐騙。量子新聞不能直接推導出買進、賣出或更換幣種的結論。 量子聯盟是什麼?640 萬枚又代表什麼? 依上述 CoinDesk 在 2026 年 10 月 16 日的報導,聯盟的工作方向是建立共同安全測試與遷移指引,涵蓋比特幣、以太坊等網路。報導點名資安公司 Hacken、Cardano 創辦人 Charles Hoskinson 的 Midnight Foundation、抗量子 Layer 1 公鏈 Quantus,以及 Postquant Labs。 KuCoin 2026 年 10 月 16 日轉述 BlockBeats 的快訊 同樣說明共有九家業者,但本次可讀版本只逐一列出上述四家,因此本文不把未出現在該版本的名字寫成已由這則快訊確認的完整名單。 聯盟能做的是讓業者使用較一致的測試條件,解釋什麼叫「抗量子」、如何驗證,以及跨系統遷移需要哪些配套。它不是比特幣的管理機關,也沒有自行凍結鏈上資產或替全網啟用升級的權力。一份標準發布後,仍要有人實作、審查、測試與採用。 數量也必須照來源解讀。CoinDesk 與 KuCoin 在 2026 年 10 月 16 日記載的聯盟口徑是「約 640 萬枚、約占供應量 30.2%」。這是來源並列的估算,本文不把兩者視為可直接驗算的精確比例,也不擅自替來源補上供應量分母。中本聰約 110 萬枚的歸屬同樣是估計,不能當成經本人確認的帳戶清單。 ...

October 17, 2026 · 3 分鐘 · 556 字 · Crypto GOD
被鎖鏈纏住的手機與掛鎖,象徵交易所提幣服務遭鎖住及等待解鎖

Bitget 遭駭 3.875 億美元,今天先開 BTC 提幣:台灣用戶還要看懂什麼?

提幣暫停後,Bitget 用戶今天終於等到預定的恢復起點:9 月 28 日下午 4 點,先開放 Bitcoin 網路的 BTC 提幣。但帳戶裡有 ETH、USDT 或 XRP 的人,還得看各自的時間表。這場受影響資產約 3.875 億美元的事件,眼前要處理的是何時能提幣,接著要看清楚的,則是平台承諾與台灣監管各自涵蓋什麼。 本文以今早可掌握的公告整理,下午的開放與直播都仍是預定安排。Bitget 分階段恢復提幣公告 列出不同幣種與網路的順序;實際是否能操作,會直接顯示在平台上。 金額為什麼上修?漏算資產,不是又被轉走一筆 依Bitget 9 月 24 日服務更新 ,平台在 2026 年 9 月 24 日 18:31 UTC 偵測到未授權轉帳,隨即停止提幣。Bitget 的資產分放於冷錢包、溫錢包與熱錢包,這次受影響的是部分熱錢包與溫錢包;冷錢包未受影響,初步調查也未發現私鑰洩漏證據。這是目前調查結果,不能直接寫成已經查明所有攻擊細節。 最初估計受影響資產約 3.516 億美元,9 月 25 日修正為約 3.875 億美元。增加的 3,590 萬美元,是補進首次統計漏掉的 Zcash 與 TRON 資產,並非事件之後再有新的未授權轉出。閱讀鉅亨網的初期報導 與CryptoTimes 的後續整理 時,要留意兩者採用的事件進度,別把金額修正誤讀為持續失血。 Bitget 表示,用戶帳戶餘額未受影響,交易與充值在事件期間仍可運作;當時持有超過 4.64 億美元的用戶保護基金將覆蓋損失。Google 旗下資安公司 Mandiant 與區塊鏈安全公司 SlowMist 參與調查,相關安排也見於crypto.news 報導 。帳戶餘額仍在、平台承諾承擔損失,以及提幣功能何時恢復,是讀公告時需要分別核對的事項。 ...

September 28, 2026 · 2 分鐘 · 398 字 · Crypto GOD

Coldcard 冷錢包翻車!種子碼漏洞被盜 $8,900 萬,CZ 呼籲分散錢包

硬體冷錢包 = 絕對安全?這個禮拜,這個信仰被狠狠打臉了。 Galaxy Research 發現,Coldcard 某特定版本生成的種子碼(seed phrase)有致命漏洞——攻擊者不需要碰到你的設備,就能在離線狀態下算出一樣的金鑰。 截至 8 月 2 日,超過 4,500 個地址遭殃,損失逼近 8,900 萬美元。這個數字還在持續上升——因為攻擊者還在掃。 連幣安創辦人 CZ 都在 X 上發文:「硬體錢包一樣可能有 bug,把資產分散到多個錢包。」 到底出了什麼事? 簡單說:Coldcard 在生成種子碼時,隨機數不夠隨機。 一般硬體錢包的種子碼是 128 或 256 位元的隨機數——2²⁵⁶ 種可能,理論上暴力破解要算到宇宙毀滅都算不完。 但 Coldcard 這次出包的版本(Mk4 特定韌體版本),隨機數的「範圍」被限縮了。Galaxy Research 研究員在逆向工程後發現,實際可生成的種子碼組合遠低於理論值——大概只有幾百萬種可能,而不是天文數字。 攻擊者只要用同一台 Coldcard 設備的韌體逆向工程,就能重現所有可能的種子碼組合——然後一筆一筆掃區塊鏈,看到有餘額就轉走。 完全不需要碰到你的設備。完全不需要知道你的 PIN 碼。 而且攻擊者很聰明,總共分成三波掃蕩: 第一波(主攻擊):掃大額地址(>$100K),一次掃走大部分資金 第二波(收割):擴大到中等金額($10K-$100K) 第三波(清場):連小額都不放過,幾百塊也轉 根據鏈上數據,攻擊者的主要錢包地址已經被標記,但資金正在經過混幣器(mixer)清洗——追回機率極低。 不是 Coldcard 的專利——硬體錢包的系統性風險 這次 Coldcard 出包,但不是只有 Coldcard 可能有問題。 回顧歷史: 年份 錢包 漏洞 影響 2023 Ledger 供應鏈攻擊,惡意程式碼注入 Ledger Connect Kit 多個 DeFi 前端被挾持,損失 ~$600K 2023 Trezor 物理側信道攻擊,可提取私鑰(需物理接觸) 已修復,但證明硬體並非鐵壁 2024 Ledger Recover 服務爭議——私鑰可分片備份到雲端 用戶信任危機,雖然技術上安全 2026 Coldcard 隨機數生成漏洞,無需物理接觸即可算出私鑰 4,500+ 地址,$89M 損失 一句話:硬體不是電腦,韌體是人寫的。人會犯錯。 ...

August 2, 2026 · 2 分鐘 · 232 字 · Crypto GOD

加密貨幣錢包安全完全指南 2026:冷錢包 vs 熱錢包、私鑰管理與防詐騙完整教學

前言:你的加密資產,真的安全嗎? 2026 年上半年,加密貨幣產業因駭客攻擊、釣魚詐騙與智能合約漏洞造成的損失已超過 12 億美元。從跨鏈橋被駭到交易所熱錢包遭入侵,再到無數散戶因點錯一個連結而錢包被清空——加密世界最殘酷的事實是:你的資產安全,100% 取決於你自己。 不管你投資的是比特幣、以太坊還是 Solana 生態的迷因幣,如果錢包不安全,一切都等於零。這篇文章將帶你從零開始,搞懂熱錢包與冷錢包的差異、學會私鑰管理、認識常見詐騙手法,並建立完整的錢包安全防護網。 一、熱錢包 vs 冷錢包:一篇搞懂核心差異 在進入具體推薦之前,你必須先理解兩種錢包的本質差異。 熱錢包(Hot Wallet) 熱錢包是始終連接網路的錢包,形式包括: 瀏覽器擴充插件:如 MetaMask、Rabby Wallet、Phantom 手機 App:如 Trust Wallet、Coinbase Wallet 交易所錢包:如 Binance、OKX 的內建錢包 優點:操作方便、交易快速、適合頻繁使用 缺點:因聯網而暴露於駭客攻擊與釣魚風險 冷錢包(Cold Wallet) 冷錢包是離線儲存私鑰的錢包,最常見的形式是硬體錢包(Hardware Wallet),如 Ledger、Trezor。 優點:私鑰永不接觸網路,安全性極高 缺點:操作較繁瑣、需實體設備、有購入成本 快速對比表 特性 熱錢包 冷錢包 安全性 ⭐⭐ ⭐⭐⭐⭐⭐ 便利性 ⭐⭐⭐⭐⭐ ⭐⭐ 成本 免費 約 NT$2,000-6,000 適合用途 日常交易、DeFi 互動 長期持有、大額儲存 代表產品 MetaMask, Rabby Ledger, Trezor 建議策略:熱錢包放日常交易資金(像隨身錢包),冷錢包放長期資產(像銀行保險箱)。一般建議冷錢包存放超過 70% 的總資產。 二、熱錢包推薦與安全設定 MetaMask —— 最主流的以太坊錢包 MetaMask 擁有超過 3,000 萬月活躍用戶,支援以太坊、BNB Chain、Polygon 等幾乎所有 EVM 相容鏈。 ...

July 30, 2026 · 2 分鐘 · 366 字 · Crypto GOD

⚠️ 本內容僅供參考,不構成投資建議。加密貨幣市場波動極大,價格可能劇烈波動或歸零。過去績效不代表未來表現。請自行研究(DYOR)。
🐕 支持 Crypto GOD · DOGE 打賞:DJeZ4QwF6Cwid2YGjXm3huRfSafiYVpxiN