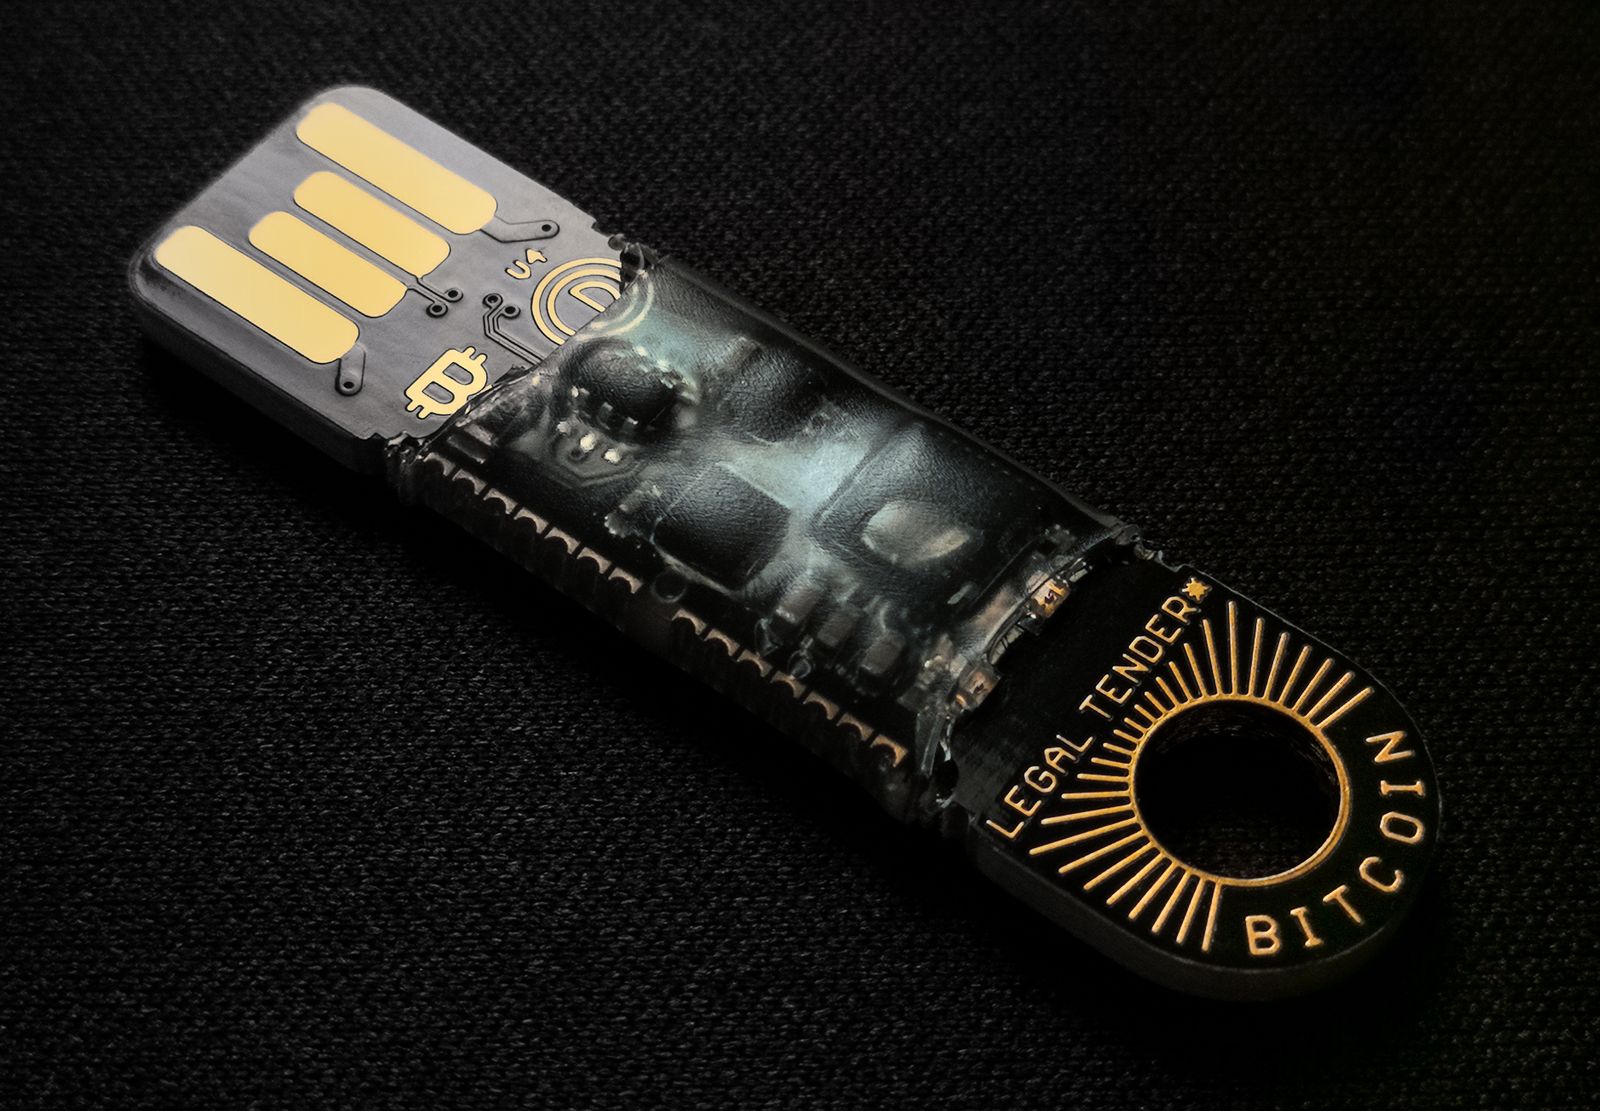
自託管錢包安全主題,提醒使用者核對交易地址與冷錢包來源。

Electrum 加速交易漏洞與冷錢包外洩事件:台灣用戶的更新、購買與核對指南

2026 年 10 月,Electrum 官方修補了一個高風險漏洞:惡意伺服器可以吞掉你剛送出的比特幣交易,換成一筆付款給攻擊者的假交易,然後安靜等你按下「加速」。至少一名使用者就在提高手續費的那一刻,把幣簽給了對方。官方安全公告 本週比特幣在約八萬美元附近震盪,這是行情背景,並非本文發稿當下的即時成交價。CoinDesk 比特幣報價頁 聯準會利率決策預定於台北時間 10 月 29 日凌晨 02:00 公布,記者會為 02:30;時間由美東行程換算。聯準會官方行事曆 價格在跳、交易又卡住,加速就成了直覺反應 價格跳動、準備轉帳進交易所,偏偏錢包顯示交易遲遲未確認,這時「加速」很容易變成直覺反應。Electrum 最新揭露的漏洞,利用的正是這個操作習慣:使用者以為只是補手續費,實際卻替被換掉的交易重新簽名。 截至本月,自託管的風險可以從幾條事件線看懂:Electrum 的交易驗證漏洞、Keystone 的客戶資料外洩,以及 Trezor 物流資料外洩與 Ledger 經銷通路改機所凸顯的供應鏈問題。時間線必須分清楚:Trezor 事件較早發生,不能全部描述成本月才遭入侵;個資外洩,也不能直接寫成錢包私鑰已被偷走。 Electrum 漏洞如何把加速變成錯誤付款 Electrum 官方於 2026 年 10 月 24 日發布安全公告,將 GHSA-6jp4-8v48-cc5v 列為高風險;受影響版本為低於 4.8.3,修補版本為 4.8.3。官方安全公告 版本紀錄則把這次安全更新標記為 10 月 23 日,這與隔日公開公告的日期不同。官方版本紀錄 Electrum 是輕錢包,不在使用者電腦上完整驗證所有區塊鏈資料。尚未被區塊收錄、留在記憶池(mempool)的交易資訊,依既有設計仰賴連線中的主伺服器回報。Electrum 官方 FAQ 先藏住原始交易,再等待使用者重新簽名 攻擊流程可拆成四步。首先,使用者正常送出原始交易;接著,惡意伺服器扣住它,回報花費同一筆資金、卻改成攻擊者收款地址的偽造交易。這筆偽造交易原本的簽章無效,不能直接當作有效付款。官方攻擊流程說明 第三步,錢包介面把偽造交易顯示成未確認,原始交易反而不見了。最後,使用者啟用「以較高手續費替換交易」(Replace-by-Fee,簡稱 RBF),錢包便可能替錯誤內容重新簽署,讓攻擊者取得有效付款。危險發生在再次授權的那一刻,並不是伺服器憑空破解了私鑰。官方安全公告 官方收到兩份使用者通報,至少一名使用者已因提高手續費而損失資金;其中一個案例的偽造交易手續費為零,容易讓人想替它加速。CoinDesk 報導 已知資料未公布被盜金額與涉案伺服器,不應自行推算損失規模。 更容易被忽略的是,攻擊地址刻意讓末四碼與真正收款地址相同。CoinDesk 報導 因此,只掃過地址尾端就按確認,恰好會落入這次攻擊設計好的盲點。 更新之後,完整地址仍然要看 先暫停替可疑交易加速,從自己輸入的官方網址取得更新;查核時官方下載頁列出的版本為 Electrum-4.8.3。官方下載頁 下載後依官網說明驗證軟體簽章,不要改用陌生訊息、廣告或假客服提供的安裝檔。 ...

October 28, 2026 · 2 分鐘 · 223 字 · Crypto GOD

Solana 瀕臨凍結、Harmony 遭駭暴跌 40%:2026 公鏈安全全解析——台灣投資人如何避雷

2026 年 8 月的加密市場,用「驚心動魄」四個字形容一點也不為過。公鏈安全再度成為市場最關注的話題:先是 Solana 網路傳出瀕臨凍結的警訊,緊接著 Harmony(ONE)又爆出遭駭客攻擊、代幣價格單日暴跌約 40%。對手上持有山寨幣的台灣投資人來說,這兩個事件就像兩記重拳,狠狠打在「公鏈一定安全」這個舊有的信仰上。 這篇文章不會只跟你講新聞,而是要從台灣投資人的角度出發,把事件拆解清楚,再告訴你——在公鏈風險面前,你到底該怎麼避雷。 事件一:Solana 瀕臨凍結,Marinade Finance 證實了什麼? Solana 一直以「高速、低手續費」著稱,但它過去的網路不穩歷史,其實早就讓許多老玩家心裡有陰影。這次的「瀕臨凍結」事件,之所以引發恐慌,是因為連 Solana 生態內最大的流動性質押協議之一 Marinade Finance 都出面證實相關狀況,而非僅靠社群小道消息。 所謂「瀕臨凍結」,指的是網路的區塊產出接近停擺、交易無法正常被打包確認。一旦真的凍結,鏈上所有 DeFi、NFT、迷因幣交易都會瞬間停擺,使用者的資產也會被困在鏈上動彈不得。 對台灣用戶的啟示很直接:你把資產放在鏈上,就等於把主動權交給那條鏈的穩定度。 一條會凍結的公鏈,無論手續費多便宜、生態多熱鬧,對普通散戶而言都是一顆未爆彈。 事件二:Harmony ONE 遭駭暴跌 40%,攻擊者疑似鑄造 1/4 供應量 如果說 Solana 的問題是「穩定性」,那 Harmony ONE 這次的問題就是「安全性」的全面潰敗。 根據事件脈絡,攻擊者疑似透過漏洞鑄造了約佔總供應量 1/4 的代幣,這代表駭客手上憑空多出了一大筆 ONE,可以在市場上倒貨套現。這種「增發攻擊」最致命的地方在於:它直接稀釋所有持有者的資產價值,等於每一位 ONE 持有者都在為駭客的獲利買單。 市場的反應也很直接——ONE 價格單日暴跌約 40%,恐慌性賣壓一湧而出。這再次提醒投資人:代幣價格的背後,是「供應量可控」這個前提;一旦前提被破壞,再多基本面故事都撐不住。 公鏈風險三大來源:一張表看懂 風險類型 代表事件 對持有者的衝擊 網路凍結/停機 Solana 瀕臨凍結 交易卡住、資產被困、無法即時出場 智能合約/橋接漏洞遭駭 Harmony ONE 增發攻擊 代幣被稀釋、價格暴跌、資產歸零風險 中心化驗證節點失靈 各公鏈節點集中化問題 單點故障拖垮整條鏈的可用性 看懂這張表,你就會理解:公鏈安全不是單一維度,而是「可用性+代幣經濟+去中心化」三件事的總和。 任何一環出問題,價格都會反映出來。 台灣投資人如何避雷? 以下四個面向,是台灣散戶真正用得上的「避雷實戰手冊」。 1. 看懂台灣交易所的上架與下架機制(幣託 BitoPro/MAX/ACE) 台灣三大本土交易所——幣託 BitoPro、MAX(MaiCoin 集團)與 ACE 王牌交易所,在幣種上架與下架機制上比海外交易所更保守。這反而是台灣用戶的一道保護傘。 ...

August 13, 2026 · 1 分鐘 · 162 字 · Crypto GOD

Coldcard 冷錢包翻車!種子碼漏洞被盜 $8,900 萬,CZ 呼籲分散錢包

硬體冷錢包 = 絕對安全?這個禮拜,這個信仰被狠狠打臉了。 Galaxy Research 發現,Coldcard 某特定版本生成的種子碼(seed phrase)有致命漏洞——攻擊者不需要碰到你的設備,就能在離線狀態下算出一樣的金鑰。 截至 8 月 2 日,超過 4,500 個地址遭殃,損失逼近 8,900 萬美元。這個數字還在持續上升——因為攻擊者還在掃。 連幣安創辦人 CZ 都在 X 上發文:「硬體錢包一樣可能有 bug,把資產分散到多個錢包。」 到底出了什麼事? 簡單說:Coldcard 在生成種子碼時,隨機數不夠隨機。 一般硬體錢包的種子碼是 128 或 256 位元的隨機數——2²⁵⁶ 種可能,理論上暴力破解要算到宇宙毀滅都算不完。 但 Coldcard 這次出包的版本(Mk4 特定韌體版本),隨機數的「範圍」被限縮了。Galaxy Research 研究員在逆向工程後發現,實際可生成的種子碼組合遠低於理論值——大概只有幾百萬種可能,而不是天文數字。 攻擊者只要用同一台 Coldcard 設備的韌體逆向工程,就能重現所有可能的種子碼組合——然後一筆一筆掃區塊鏈,看到有餘額就轉走。 完全不需要碰到你的設備。完全不需要知道你的 PIN 碼。 而且攻擊者很聰明,總共分成三波掃蕩: 第一波(主攻擊):掃大額地址(>$100K),一次掃走大部分資金 第二波(收割):擴大到中等金額($10K-$100K) 第三波(清場):連小額都不放過,幾百塊也轉 根據鏈上數據,攻擊者的主要錢包地址已經被標記,但資金正在經過混幣器(mixer)清洗——追回機率極低。 不是 Coldcard 的專利——硬體錢包的系統性風險 這次 Coldcard 出包,但不是只有 Coldcard 可能有問題。 回顧歷史: 年份 錢包 漏洞 影響 2023 Ledger 供應鏈攻擊,惡意程式碼注入 Ledger Connect Kit 多個 DeFi 前端被挾持,損失 ~$600K 2023 Trezor 物理側信道攻擊,可提取私鑰(需物理接觸) 已修復,但證明硬體並非鐵壁 2024 Ledger Recover 服務爭議——私鑰可分片備份到雲端 用戶信任危機,雖然技術上安全 2026 Coldcard 隨機數生成漏洞,無需物理接觸即可算出私鑰 4,500+ 地址,$89M 損失 一句話:硬體不是電腦,韌體是人寫的。人會犯錯。 ...

August 2, 2026 · 2 分鐘 · 232 字 · Crypto GOD

⚠️ 本內容僅供參考,不構成投資建議。加密貨幣市場波動極大,價格可能劇烈波動或歸零。過去績效不代表未來表現。請自行研究(DYOR)。
🐕 支持 Crypto GOD · DOGE 打賞:DJeZ4QwF6Cwid2YGjXm3huRfSafiYVpxiN